Certificação CASA: o CollaborAI foi aprovado na avaliação de segurança da App Defense Alliance
Em 30 de setembro, a TAC Security concluiu a avaliação CASA do CollaborAI com o resultado "In Compliance". Veja o que foi verificado nos 48 requisitos e o que muda para quem leva dados da empresa para a plataforma.
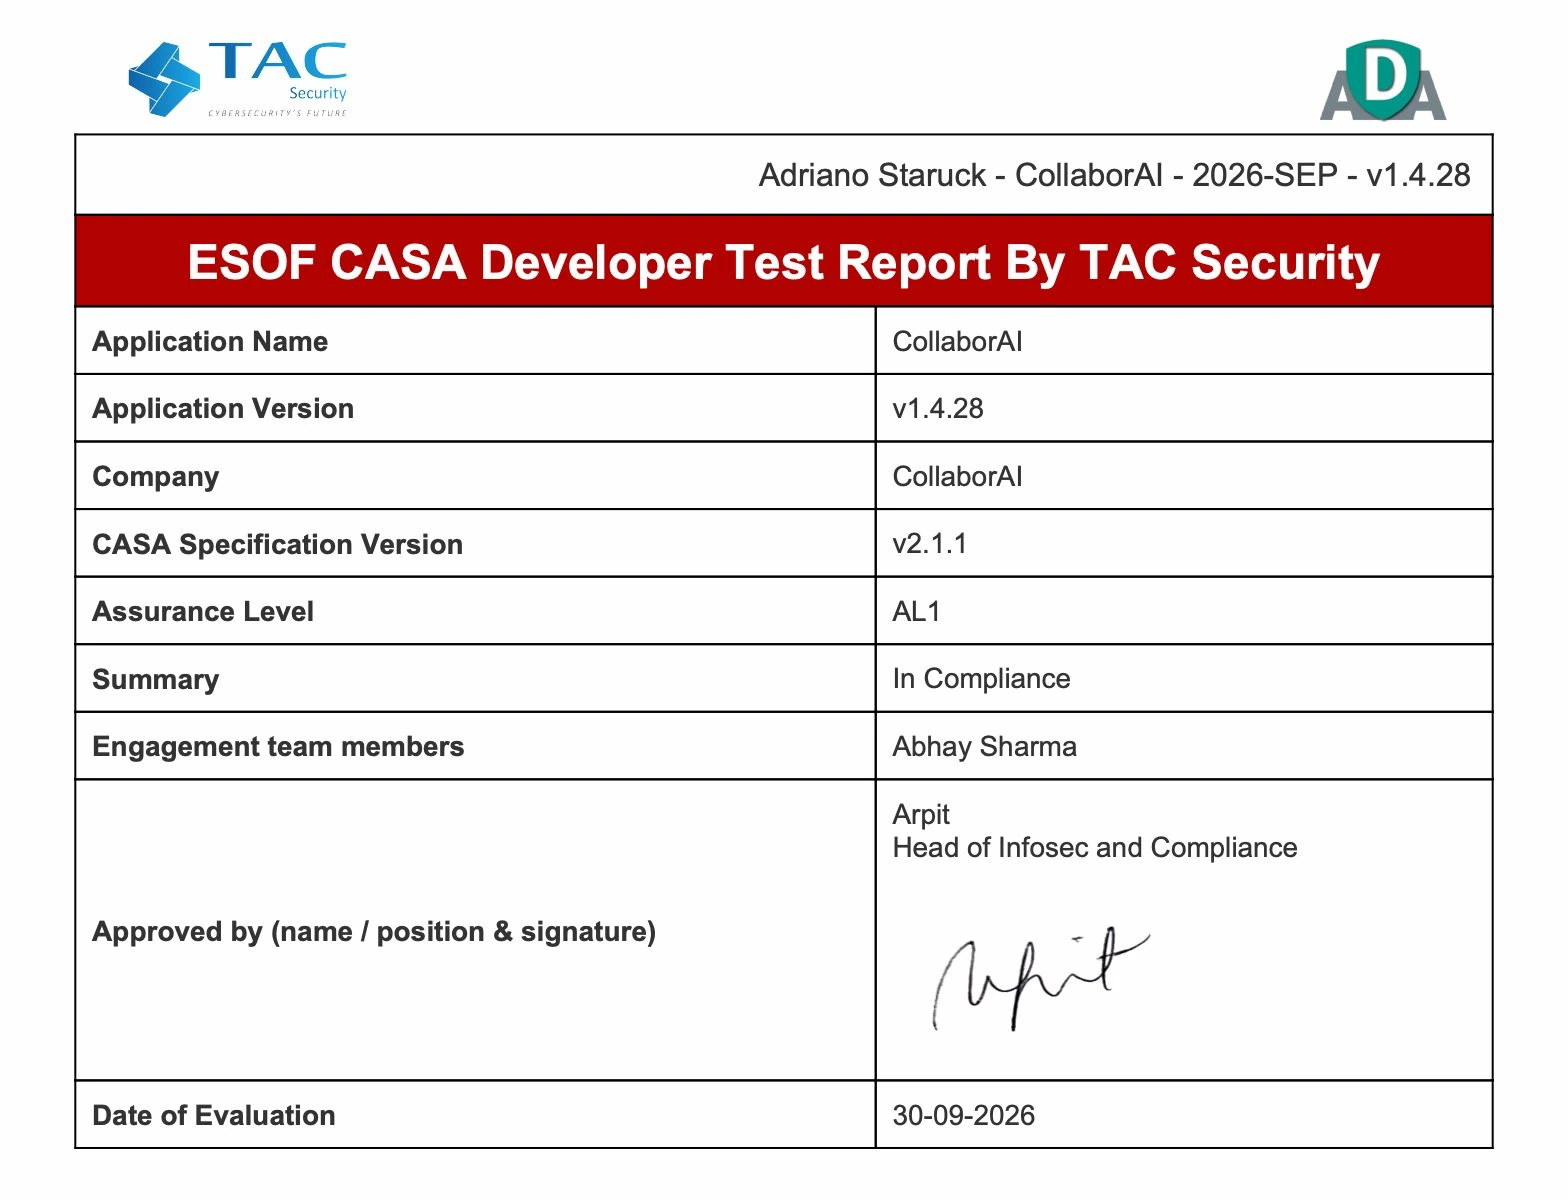
Em 30 de setembro de 2026, a TAC Security, laboratório autorizado pela App Defense Alliance, concluiu a avaliação CASA do CollaborAI com o resultado In Compliance, em conformidade com todos os requisitos da especificação.
É a mesma avaliação que o Google exige de qualquer aplicação que acesse dados restritos de contas Google, como o conteúdo do Gmail. Com ela, a verificação do Google para os conectores de Gmail do CollaborAI está concluída.
O que é o CASA
CASA é a sigla de Cloud Application Security Assessment, o padrão de avaliação de segurança de aplicações em nuvem mantido pela App Defense Alliance (ADA). O Google adotou o CASA como etapa obrigatória para aplicativos que pedem acesso a escopos restritos das contas Google, e o padrão também serve de referência em avaliações de fornecedores.
O padrão não inventa requisitos próprios. Ele é 100% baseado no OWASP ASVS, a referência aberta mais usada no mundo para verificar a segurança de aplicações web. A especificação atual, a v2.1.1, organiza 48 requisitos obrigatórios em seis domínios:
| Domínio | O que é verificado |
|---|---|
| Autenticação | Resistência a ataque de força bruta, senhas armazenadas de forma segura, códigos temporários que expiram e não se repetem |
| Gestão de sessão | Tokens fora da URL, logout que encerra a sessão de verdade, troca de senha que derruba as outras sessões, validade máxima de 24 horas |
| Controle de acesso | Menor privilégio, proteção contra acesso a dados de outro usuário, OAuth com fluxos seguros, MFA nas interfaces administrativas |
| Comunicação | TLS 1.2 ou superior em todas as conexões, certificados confiáveis, nenhuma criptografia fraca |
| Validação de dados | Proteção contra XSS, injeção de SQL e de comandos, SSRF, redirecionamentos abertos e upload de arquivo malicioso |
| Configuração | Dependências sem vulnerabilidade explorável conhecida, modo debug desligado, credenciais fora dos logs, segredos guardados com segurança |
Para receber o resultado “In Compliance”, todos os requisitos aplicáveis precisam estar em conformidade. Não existe aprovação parcial.
O que significa o nível AL1
A especificação define níveis de garantia (assurance levels), que mudam o método da avaliação, não a lista de requisitos.
No AL1, o nível do CollaborAI, a empresa avaliada apresenta evidência para cada um dos 48 casos de teste, e o laboratório autorizado analisa essa evidência contra o requisito, item a item. Não basta afirmar que o controle existe: o laboratório devolve o item quando a prova não demonstra o que o texto diz.
Do nosso lado, a evidência incluiu:
- Varredura dinâmica (DAST) autenticada, com a configuração oficial publicada pela ADA;
- Qualys SSL Labs, com nota A+ nos quatro endpoints públicos;
- Varredura de dependências do frontend e da infraestrutura;
- Demonstrações reais em ambiente de testes, como um usuário tentando abrir a conversa de outro e recebendo acesso negado;
- Configuração de produção lida em modo somente leitura e trechos de código de cada controle.
Um mês, três rodadas
O trabalho começou em 26 de agosto, com um diagnóstico dos 48 requisitos contra o código e a infraestrutura do CollaborAI. Dali saíram um plano de correção em ondas e a lista de evidências a produzir.
O laboratório devolveu itens duas vezes. Na primeira rodada, a maior parte dos apontamentos pedia prova melhor de controles que já existiam. Uma minoria pedia mudança de fato no produto. Tudo foi corrigido, publicado em produção e reenviado. A aprovação veio na terceira rodada, em 30 de setembro.
O relatório leva o número da versão com que o processo foi aberto (v1.4.28). As melhorias feitas durante as rodadas entraram nas versões seguintes e já estão em produção para todos os clientes.
O que mudou no produto
Parte do que o CASA exige já estava no CollaborAI: autenticação pelo Amazon Cognito com política de senha forte, token de acesso válido por 4 horas, isolamento de dados por usuário, TLS em toda a comunicação, webhook de pagamento com assinatura verificada e uploads com lista de tipos permitidos.
O processo acrescentou uma série de controles, todos já em produção:
| Controle | Na prática |
|---|---|
| Sair encerra a sessão | O logout revoga o token de renovação no servidor e limpa o armazenamento do navegador. Fechar a sessão num computador compartilhado passa a ser definitivo |
| Redefinir a senha derruba as outras sessões | Desconfiou de algo? Redefina a senha pelo “Esqueceu sua senha?”, e as sessões abertas em outros dispositivos caem na hora |
| MFA obrigatório para administradores | Quem administra a plataforma precisa de um app autenticador. Sem ele, o login acontece, mas sem acesso ao painel de administração |
| Senha temporária com prazo | Conta criada por um administrador recebe uma senha provisória que expira em 24 horas |
| Login protegido contra robôs | Verificação anti-bot no login e no cadastro, somada ao bloqueio automático depois de tentativas erradas |
| Nenhum token na URL | O chat em tempo real abre a conexão com um ticket de uso único, válido por 60 segundos, em vez de carregar a credencial no endereço |
| Logs sem credenciais | Tokens de sessão e dados sensíveis são retirados dos registros de log |
| Segredos no cofre | As chaves de API do provedor de pagamento migraram para o AWS Secrets Manager, com acesso restrito por função e auditado |
| Cabeçalhos de segurança | HSTS, proteção contra clickjacking e anexos servidos sempre como download, nunca executados no navegador |
| Dependências em dia | Os alertas de bibliotecas de terceiros caíram de 110 para 5, e os 5 restantes têm análise de risco documentada |
Nenhum desses itens pede ação de quem usa a plataforma. A exceção são os administradores: se você administra o CollaborAI e ainda não ativou a autenticação de dois fatores, ative antes do próximo login, em Perfil > Segurança e Autenticação > Autenticação de Dois Fatores.
O que isso muda para a sua empresa
Questionário de segurança mais curto. Quando o jurídico ou o time de segurança da informação pergunta como a ferramenta de IA foi avaliada, a resposta deixa de ser uma lista de promessas. É um padrão público, baseado no OWASP ASVS, verificado por um laboratório autorizado.
Gmail e Google Calendar com aval do Google. Conectar o e-mail corporativo a um agente exige que a aplicação passe pela verificação do Google, e a verificação de escopos restritos exige o CASA. Os dois estão concluídos.
Uma base para a conversa sobre LGPD. O CASA não é uma certificação de LGPD, mas cobre justamente os controles técnicos que a lei pede no artigo 46: medidas de segurança aptas a proteger os dados pessoais de acessos não autorizados.
O que o CASA não cobre
Uma avaliação séria tem escopo definido, e vale ser claro sobre ele.
- É uma avaliação de aplicação. O CASA verifica como o software trata autenticação, sessão, acesso e dados. Processos internos, gestão de fornecedores e continuidade de negócio são o terreno de padrões como SOC 2 e ISO 27001.
- É uma fotografia com prazo. O Google exige revalidação anual para quem acessa escopos restritos. O compromisso é repetir o processo todo ano, com os mesmos 48 requisitos.
- Não substitui a sua política. A plataforma pode exigir MFA do administrador, mas quem decide quais dados entram na IA, e quem pode usá-los, é a sua empresa. O nosso guia de perguntas para contratar IA sem vazar dados ajuda a montar essa política.
Segurança como parte do produto
O CollaborAI existe para que empresas usem IA com dados reais: contratos, propostas, atas, planilhas, e-mails de clientes. Isso só funciona se a plataforma merecer a confiança que esses dados exigem.
Por isso a avaliação não foi tratada como formalidade. Foi um mês de revisão de código, infraestrutura e evidências, item a item, com um laboratório independente apontando o que não estava provado. O que saiu dali ficou no produto.
Se a sua área de segurança precisa de mais detalhes para avaliar o CollaborAI, ou quer começar a configuração pelo login corporativo, o guia de SSO com Google Workspace mostra como ligar o acesso pelas contas da empresa.